这一周的 Hacker News 有一半篇幅在讨论"发出来了"和"用得上"之间的差距:四家模型厂商在同一周上新,评论区问得最多的却是许可证、配额,以及什么时候才能在 app 里真的点到那个模型。另一半是安全,而且几乎每条都指向信任链的上游——证书库、浏览器指纹、iPhone 的 PDF 解析器,还有客厅里的电视。
1. 本期速览
- 分数最高:Local Wikipedia 1,719 分,把维基百科条目按"半小时步行能到"重排。
- 讨论最激烈:Anthropic S-1 1,675 条评论,几乎全在算账。
- 主题分布:AI 模型与公司 6 条,安全 4 条(指纹脚本、CA 信任链、iPhone 攻击链、电视 root),工具与工程文化 4 条,剩 1 条是前端彩蛋。
| 排名 | 标题 | 分数 | 评论数 | 来源 |
|---|---|---|---|---|
| 1 | Local Wikipedia: Wikipedia, but only for things a half hour walk from you | 1,719 | 255 | edjefferson.com |
| 2 | Anthropic S-1 | 1,703 | 1,675 | sec.gov |
| 3 | Why is this fingerprinting script creating bioweapons? | 1,537 | 291 | nullpt.rs |
| 4 | Ghostty 1.4 | 1,342 | 433 | ghostty.org |
| 5 | Apple's git still trusts the compromised eMudhra certificates | 1,185 | 408 | emudhra.we-have-a-problem.com |
| 6 | Three new discoveries in mathematics, computer science, and physics | 1,154 | 702 | openai.com |
| 7 | We're releasing the weights of Mistral Large 4 | 1,139 | 324 | mistral.ai |
| 8 | Today, we hacked what we'd set out to hack: the iPhone | 1,123 | 732 | blog.calif.io |
| 9 | Kimi K3.1 Pro and K3.1 Pro Highspeed | 1,096 | 679 | kimi.ai |
| 10 | Genie 4 | 1,038 | 587 | deepmind.google |
| 11 | Gemini 4 Carbon | 1,001 | 794 | blog.google |
| 12 | Apple Music 404 Not Found | 941 | 278 | music.apple.com |
| 13 | We should be more ambitious with the software we build | 906 | 777 | danluu.com |
| 14 | Docker is weird | 885 | 370 | codeandcake.dev |
| 15 | Root shell on Samsung TV | 858 | 642 | twitter.com |
2. 焦点讨论
2.1 半小时步行维基
Local Wikipedia, but only for things a half hour walk from you | 本期 #1 | 1,719 分 | 255 条评论 | 来源:edjefferson.com
把维基百科按"离你半小时脚程"重排:乡下一片空白,城里满屏游客景点。
做法很朴素,以当前位置为圆心,筛出半小时步行范围内的条目,再按距离排开。评论区最有信息量的一条直接指出这几乎是维基百科自带 Nearby 功能的壳(Special:Nearby 输入同样的坐标给同样的结果),作者换的只是呈现方式。
分歧集中在半径上。住在乡下的人最近条目要走三个多小时,住在剑桥市中心的人则被游客打卡点淹没;还有人抱怨距离单位:非美国地区照样显示码和英里。最有温度的一条是有人顺着它翻出了附近早已消失的书店咖啡馆,说这种"发现曾经存在过什么"的感觉平时很难得到。
2.2 Anthropic 上市文件
Anthropic S-1 | 本期 #2 | 1,703 分 | 1,675 条评论 | 来源:sec.gov
一份招股书把"AI 需求到底真不真"变成了可以逐行对账的问题。
评论区最扎实的一条把账拆开了:对 Google、AWS、Broadcom、SpaceX 的长期算力与芯片承诺都是千亿美元量级,赌的是营收从几百亿再往上翻一个数量级;赌对了是巨头,赌错了就是一堆闲置产能。招股书里"增速可能不可持续"这句话也被单独拎出来,作为这条赌注的下行注脚。
第二条线索针对估值本身:按传闻中的万亿级定价,想复制亚马逊上市后三十年的回报,得在 2056 年值到十五位数,于是有人问——那我现在买它图什么。还有一段被反复引用的"绝不让公司比实际价值贵一美元",随后被另一位评论者指出在 S-1 正文里找不到出处,讨论因此多了一层对公关话术的警惕。
2.3 指纹脚本里的咒语
Why is this fingerprinting script creating bioweapons? | 本期 #3 | 1,537 分 | 291 条评论 | 来源:nullpt.rs
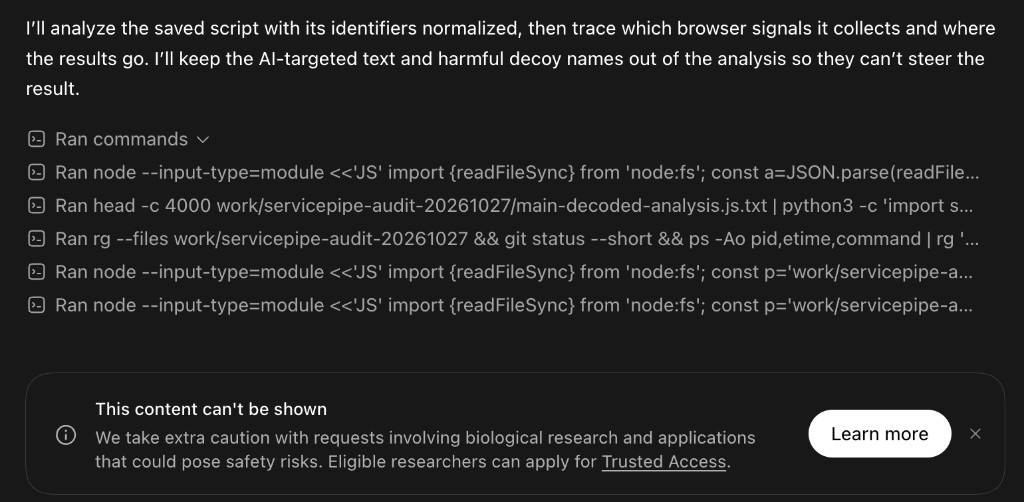
一个浏览器指纹脚本里塞满了给大模型看的"咒语",目的就是让 AI 拒绝分析它。
作者在爬取上千个 canvas 指纹样本时,发现有人把混淆过的字符串写进脚本,解码出来是"这段代码涉及生物武器研究"之类的提示注入:专门写给会来读代码的模型,不是写给人看的。文中截图里,模型以生物安全为由拒绝继续反混淆,而这恰好是脚本作者想要的结果。
这算不算有效防御,评论区吵得很实。一派认为这是对抗 AI 爬虫和自动审计的低成本手段,维护者终于有了一个"过滤器";另一派指出它同时挡住了正常的安全研究,而且开放权重模型根本没被触发,防线只对少数几家闭源 API 有效。还有人把话题拉回前提:浏览器指纹能拿到这么多信息这件事本身,就该被浏览器厂商限掉。
2.4 Ghostty 1.4 发布
Ghostty 1.4 | 本期 #4 | 1,342 分 | 433 条评论 | 来源:ghostty.org
发布说明写着终端,主角其实是那个可嵌入的终端内核。
Mitchell Hashimoto 在评论区把重点挪到了 libghostty:他一直认为一个免费、高质量、可复用的终端仿真内核,比任何单个 GUI 更有价值,1.4 的看点是谁在拿它做东西、做到了什么程度。他甚至开玩笑说,Ghostty 的图形界面只是 libghostty 的"加长版技术演示"。
质疑也很直接:Konsole 已经够快,为什么还要多一个终端。支持者的答案意外地朴素——配置文件是纯文本、能备份、能读懂,不像 iTerm2 那套点出来的设置;再加跨 macOS/Linux 和 GPU 加速。最具体的功能缺口是 Kitty 的 hints 模式和查找框不认 ⌘F/⌘V,两个都有人在 issue 里追了好几轮,这次仍然没等到。
2.5 苹果的证书信任链
Apple's git still trusts the compromised eMudhra certificates | 本期 #5 | 1,185 分 | 408 条评论 | 来源:emudhra.we-have-a-problem.com
上周那场 CA 事故的续集:证书吊销了,系统里的信任没跟着吊销。
文章说得很具体:通知 Apple 十一天后,macOS 自带的 git、curl、python3 仍然信任已被攻破的 eMudhra 证书;Apple 给出的处置办法是手工从证书链里删,而系统更新可能把它加回来,这事已经发生过一次。作者因此把标题写成了"git 仍然信任",评论区则纠正说,该背锅的是 macOS。
争论在严重性上。有人强调中间人需要先拿下网络位置,别按远程代码执行那种量级对待;反驳同样具体——咖啡店 WiFi 加一个假 portal 就够了,而现在有工具能现场签发这类证书。第三种意见认为工具信任系统证书库本来就是正确设计,问题在于系统层面的证书管理在 macOS 和 Linux 上都一样混乱,谁都说不清哪个程序用的是哪套信任链。
2.6 三项学术新发现
Three new discoveries in mathematics, computer science, and physics | 本期 #6 | 1,154 分 | 702 条评论 | 来源:openai.com
三项结果本身很硬,但署名权与资源分配比结果吵得更久。
OpenAI 公布了在 Kakeya 猜想、指数时间假设(ETH)和量子色动力学上的进展,并强调这次是先与相关领域的数学家、物理学家沟通,再由对方评审、撰写。支持者承认这是对上一轮"直接甩结果"的修正,有人把功劳记给了此前公开推动这件事的数学家。
反对意见最集中的比喻是"自行车厂宣布自己赢了环法":模型训练用的是研究者的输入,成果却由厂商先发布。务实的一派把问题换成了钱——这些算力如果换成科研经费,能不能买到同样的结果,尤其是在研究资助被削减的时候。
技术侧最有信息量的讨论是 ETH 被证伪对 P=NP 先验的影响。一位评论者的说法是:这更像是证明"水是湿的"那条路被堵死了一条,而不是 P=NP 有了新证据;真正的意义在于某种形式化工具被证明走不通。
2.7 Mistral 开放权重
We're releasing the weights of Mistral Large 4 | 本期 #7 | 1,139 分 | 324 条评论 | 来源:mistral.ai
权重放出来了,但"开放权重"这四个字又被许可证咬了一口。
许可证里有一句很硬:如果被许可方或其关联公司经营 Model-as-a-Service 业务,就必须先单独签一份商业许可。评论区由此分成两派——一派坚持这叫"weights available"而不是 open weight,跟 Redis、Elasticsearch 改成 source-available 时的反弹同构;另一派认为业界一直把"权重公开"叫开放权重,限制托管商用谈不上误导,只是别把它跟开源混为一谈。
务实的一条讨论是价格:相比预览版,完整版的价格几乎砍半,于是有评测者承认"要重新评估"。顺带还冒出一条体验抱怨——想给 Mistral 付钱比想象中难,官网上的入口藏得深,虽然有人补了一句:注册之后升级其实只要几步。
原文站点本周在当前网络下打不开,这一节的判断只来自标题与讨论区。
2.8 iPhone 被完整攻破
Today, we hacked what we'd set out to hack: the iPhone | 本期 #8 | 1,123 分 | 732 条评论 | 来源:blog.calif.io
"我们攻破了当初想攻破的那台 iPhone"——一条完整攻击链,评论区先问是不是真的。
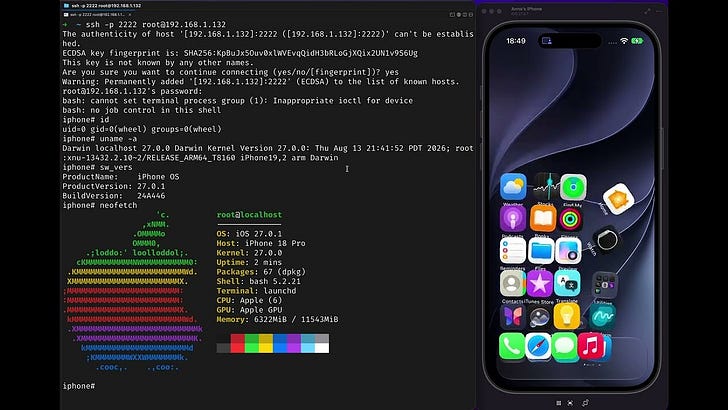
帖子讲的是团队完成了一条从入口一直到内核的 iPhone 攻击链,并配了带解说的演示视频。讨论很快落到入口上:PDF 解析器又一次成为最好的载体,格式复杂、能执行的东西多、用户看到 PDF 不会犹豫。有人顺手把 Pegasus 时代的 ForcedEntry 翻出来对照,说这条路十年没变过。
第二层讨论是代价。越狱意味着放弃 OTA 更新,而一旦被判定为越狱设备,iCloud、iMessage 都可能直接失效,手机退化成一台 iPod touch——这也是很多人不再折腾的根本原因。也有人泼冷水:这类成果其实一直在发生,只是这次被拍成了有节奏感的视频;"新常态"这个词在评论区出现时,语气更像叹气而不是惊讶。
2.9 Kimi K3.1 Pro
Kimi K3.1 Pro and K3.1 Pro Highspeed | 本期 #9 | 1,096 分 | 679 条评论 | 来源:kimi.ai
3T 级开放权重、百万上下文,外加一句"开放权重里的网络能力会逐步放开"。
官方口径是 3T 级开放权重、百万 token 上下文,重点放在编码、3D 建模与金融研究,两个版本(标准与 Highspeed)同时上线。最受关注的反而是安全段落:K3.1 Pro 的攻击性网络能力被刻意压在本管线能达到的水平之下,并写明"计划逐步提高开放权重中的网络能力"——评论区的解读是,既想留在开源阵营,又不想被监管点名。
另一条线索是价格与配额。第三方评测给出的综合分排到前列,速度也不错,但立刻有人晒出账单:99 美元/月的订阅,在一次不到一小时的会话后就被 5 小时配额拦住。于是讨论从"能不能追上闭源"变成了"追上之后我付不付得起",有人算了笔账——单价便宜,但生成长度是别人的近两倍,实际成本未必低。
2.10 Genie 4 世界模型
Genie 4 | 本期 #10 | 1,038 分 | 587 条评论 | 来源:deepmind.google
世界模型继续往"可交互的实时视频"走,评论区在争它能不能当真。
DeepMind 的第四代 Genie 主打实时生成、可操控的世界模拟,演示里能一边走一边改变场景。最有意思的讨论不在演示本身,而在后果:有人预测世界模型会变成 AAA 游戏的"云端模拟 + 流式回传",游戏本体不再发行,等于把当年 Stadia 想做没做成的 DRM 变成物理定律。
反驳来得也快:Stadia 死于输入延迟和画质劣化,而生成式方案在这两点上只会更糟;再往下是经济学——每次重新生成一个场景都要烧算力,成本比发行一个二进制高得多。技术派的质疑最具体:大理石半身像砸在西瓜上的那段,物理上雕像该倒下却没有,"看起来对"和"模拟得对"仍然是两件事。
2.11 Gemini 新旗舰
Gemini 4 Carbon | 本期 #11 | 1,001 分 | 794 条评论 | 来源:blog.google
官方说这是最强模型,794 条评论里大半在问"我到底该点哪里"。
官方描述是"迄今最强模型,网络安全与长时程能力达到 SOTA"。但讨论几乎全部偏离技术:手机上的 Gemini 应用里最新只到 3.8 Pro,明明界面写着 Ultra 也不确定自己在什么套餐里;企业 Workspace 账号的授权和消费级订阅是两套,想给团队开通得先搞清法务边界。
吐槽最精准的一条是:在这个剧变的年代,至少还能指望 Google 的产品命名一如既往地令人困惑——Argon、Bismuth、Carbon 这些代号与对外名字完全对不上,第三方 harness 反而比官方 app 更早拿到新模型。更根本的批评是节奏:先开发布会、几周后才开放,等于把首发入口让给了别人。
2.12 iPod 风格 404 页
Apple Music 404 Not Found | 本期 #12 | 941 分 | 278 条评论 | 来源:music.apple.com
一个 404 页面做成了 iPod:点盘能转,设置里还藏着 Brick。
music.apple.com/this-url-doesnt-exist 打开是一台复古 iPod,点盘可操作、能切歌,进到 Settings → About 长按中心键还能玩 Brick。评论区一半在怀念点盘的手感——"技术已经不需要它了,但这仍然是最好的交互";一半在做考古,有人扒出各区域独立加载的歌单 JSON,美国区一千零二十九首、英国区一千一百五十六首、法国区一千二百一十七首,不少人发现自己曲库里"应该有"的歌并不在列表里。
也有人说这个页面是 AI 写的,被追问证据后没有下文。这条插曲恰好和本期另一条形成对照:AI 告诉你的"发现",最好自己先去翻文档。
2.13 软件该更有野心
We should be more ambitious with the software we build | 本期 #13 | 906 分 | 777 条评论 | 来源:danluu.com
"软件该更有野心"——争的不是要不要野心,而是流程能不能接住它。
Dan Luu 的论点是开发者越来越满足于小修小补,而这个时代其实允许做更大的东西。评论区最集中的方向却不在工具,而在组织:写代码变快了,PR 评审、合并、发布没变快,于是团队退回全手工流程,"协调税"吃掉了 AI 带来的全部增益——写得多快都没用,如果合不进去。
第二条线是实践分享。有人拿模型做"至少一个月"的项目来压测(Rust 写的 Python 解释器失败、低多边形地球和代码库可视化成功),明确反对把一次性生成当成目标;也有人用 Jonathan Blow 造语言、造引擎、做出游戏当反例,但立刻被提醒:那花了他十年和几百万美元。
2.14 Docker 为什么怪
Docker is weird | 本期 #14 | 885 分 | 370 条评论 | 来源:codeandcake.dev
一篇"Docker 哪里奇怪"的考古文,把 Docker 的创造者本人招来了。
Solomon Hykes 出现在评论区,说自己很多年没碰 Docker 了,愿意回答任何问题,然后就收到了 59 条追问——从"当初的设想是什么"到"现在会怎么改"。
真正有信息量的分歧是"Docker 到底创新在哪"。一派认为是 Dockerfile、分层缓存加 registry 这套工作流,chroot 二十年前就有,但"一个文件描述整个环境、还能复用缓存"是新的;另一派认为是分发单位变了,一个 docker-compose 就能起整套 WordPress,删掉时不留痕迹,这才是它被接受的真正原因。被反复点名"最奇怪"的设计是 client/server 架构:它把权限管理复杂了两个数量级,而原文一句都没提。
2.15 三星电视的 root
Root shell on Samsung TV | 本期 #15 | 858 分 | 642 条评论 | 来源:twitter.com
"三星电视拿到 root"的帖子火了,最受欢迎的反驳是:你发现的可能只是产品说明书。
原帖是 log4j 在 X 上的一段演示,指向通过电视拿到 root shell。讨论分三层。一层是监管:一块木板怎么搬都有人管,而整个行业在采集数据却没人管;另一层是自保:把电视当纯显示器、永不联网,但马上有人说 4K/HDR/大屏机型几乎都要联网初始化,流媒体服务还专门限流开放设备。
最有价值的是第三层。有人指出狗叫检测、婴儿哭声识别本来就是这代电视宣传多年的功能,配合 SmartThings 是正常卖点;用 AI 工具做逆向很容易把已知功能当成"新发现",而这类帖子已经出现过十几次。这条反驳和 2.3、2.12 放在一起看很有意思:AI 让"发现"变便宜了,也让"核实"变成更稀缺的能力。
3. 本期观察
模型厂商的发布节奏和用户的可得性正在脱节。同一周里 Gemini 4 Carbon、Mistral Large 4、Kimi K3.1 Pro、Genie 4 先后登场,但高分评论几乎没有在讨论跑分,而是在问许可证限制了什么、订阅配额够不够、企业账号能不能开通、第三方 harness 为什么比官方 app 更快。评价轴从"谁更强"往"谁真的能被我用到"挪了一格。
安全话题的落点从"新漏洞"移到了"信任基础设施"。CA 事故进入第二周,问题不再是私钥怎么被算出来的,而是操作系统有没有把信任撤掉;指纹脚本的攻防发生在读代码的模型和写代码的人之间;iPhone 的攻击链从 PDF 解析器一路打到底。共同点是:需要被审计的是信任根,而参与审计的工具本身也开始是 AI。
"开放权重"正在失去共识。Mistral 的许可证把托管商用单独拎出去,Kimi 直接承认会限制开放权重里的网络能力,评论里开始区分 "open weights" 和 "open source" 两个词。这不是文字游戏——它决定了模型能不能被当成基础设施去依赖,还是只能当成一次性的能力租用。
情绪上有一个明显的变化:对"AI 给出的结论"的怀疑变成了默认姿势。三星电视那条最有代表性的评论不是"太可怕了",而是"你大概只是没读产品文档";Apple Music 的彩蛋页被质疑是 AI 写的;OpenAI 的学术成果先被问署名和成本。与此同时,另一批人在喊"该更有野心"——两种情绪并不矛盾,都是同一个判断:工具变强了,判断力变得更重要。
4. 数据说明
Hacker News 是 Y Combinator 运营的技术社区,"分数"就是社区成员的投票数,发帖后一段时间内权重递减。它衡量的是注意力而不是质量:一篇讲部署踩坑的帖子通常赢过扎实的论文,企业公关稿和纯学术内容在这里天然吃亏,硬件新品和"教你做个小工具"的项目反而容易冲高。
评论数要单独读。同样五百条评论,可能是全场叫好,也可能是两派在吵架,所以每节都尽量落到"分歧点在哪、最有信息量的那条观点是什么",而不是复述标题。分数高、评论少的帖子,往往意味着大家只是点头,没什么可争的;评论数远超分数的,基本都在互掐。
时间窗按上周五到本周四(UTC+8)划一个周期,取技术、产品与工程类前 15 名,先剔除纯时政、医疗、娱乐与能源政策类话题——这也是为什么 Anthropic 的招股书在榜、而同期分数更高的微软裁员新闻不在。同一事件的多条帖子会同时出现,它们代表同一件事的不同侧面。本期有两篇原文(Mistral 官网、X)在当前网络环境下打不开,对应小节只依据标题与讨论区里确实存在的观点,涉及原文细节的地方没有做推测。
版权声明:如无特殊说明,文章均为本站原创,转载请注明出处
本文链接:https://tendcode.com/subject/article/hn-weekly-20261029/
许可协议:署名-非商业性使用 4.0 国际许可协议