这一周的 Hacker News 被两件事压住:PHP 两个远程代码执行漏洞和一个印度 CA 的私钥只剩 8 位有效熵,安全贴占掉了榜单近一半。AI 那边没那么多戏剧性,讨论从"跑分多少"挪到了"能不能在我自己的机器上跑"和"一次 review 能找出几个真问题"。
1. 本期速览
- 分数最高:DeepInfer 2,331 分——DeepSeek 把驱动自家线上服务的推理框架开源了。
- 讨论最激烈:DeepSeek V4.1 Flash 722 条评论,几乎全是实践反馈。
- 主题分布:15 条里 6 条与 Web/PKI 安全直接相关(PHP 三条、eMudhra 三条),AI 与模型 5 条,其余是 DNS 基础设施、密码学、供应链与一个网页游戏。
2. 焦点讨论
2.1 DeepInfer 开源
DeepInfer: High-performance inference framework for DeepSeek models | 本期 #1 | 2,331 分 | 887 条评论 | 来源:github.com
DeepSeek 把自家线上推理引擎的骨架开源了,Apache 2.0,但有意识地留了几块没给。
仓库说明写得很直白:这是驱动其大规模生产服务的框架,本次放出的是离线推理部分。支持硬件只有 NVIDIA SM100 和华为昇腾 950,功能表里点名 FlashMLA、DeepGEMM、DeepEP 这些自研 kernel,加上 DSpark 投机解码、异步批调度、批不变推理和确定性采样——最后两项对做评测的人是刚需。缺的部分同样明确:KV cache 系统、prefill/decode 分离的完整部署、跨副本负载均衡都不在本次发布里。
评论区分歧主要在两处。技术侧在算 MoE 的账:单用户单 token 只需要读某一层的一小部分专家权重,带宽省下来了;但一台机器同时服务上万用户时,不同的请求落在不同专家上,权重还是得全读一遍,所以大厂最终会把专家切到不同机器上,请求按专家路由。动机侧则盯着发布时间——美国国土安全部限制联邦机构使用 DeepSeek 的命令刚生效,仓库几小时后上线,被不少人读成"你禁你的,我开我的"。
2.2 PHP 远程代码执行漏洞
Security advisory: Critical remote code execution vulnerabilities, update now | 本期 #2 | 1,548 分 | 658 条评论 | 来源:php.net
两个 CVSS 9.2 的 RCE,一个长在内存管理里,一个长在错误处理里,几乎每个请求都会踩到。
评论里提到的影响范围是从 2012 年至今的几乎所有版本。两个漏洞分工不同:CVE-2026-109618 是内存耗尽时留下的半初始化状态被后续请求当成有效数据,CVE-2026-109619 是上一个请求的残留全局状态指向已释放内存。在 Apache + mod_php 上,未认证请求就能在应用代码执行之前触发。
补丁发布前的十几个小时里,评论区基本是一个临时作战室。有人贴出自己服务器日志里已经出现的批量探测,目标全是零散的 .php 路径;有人给 php.ini 加 session.upload_progress.enabled = Off,同时提醒这只能降低面;有人直接在 Cloudflare 上拦掉所有 POST/PUT/PATCH/DELETE 先顶一晚。真正的争论是"要不要提前放补丁":一派认为早说能救命,另一派指出补丁本身就是最详细的漏洞说明书,提前发布等于给攻击者画地图。还有人把话题拉到更远——问题不在 PHP,而在于大量应用进程共享一个能读写整库的通用数据库账号,这种 1990 年代的架构本来就不该活到今天。
2.3 eMudhra 证书链失守
eMudhra intermediate CA compromise | 本期 #3 | 1,268 分 | 497 条评论 | 来源:emudhra.we-have-a-problem.com
八个中间 CA 的私钥被同一位研究者在周六证明可用,下游信任库的追赶速度成了焦点。
这个页面本身就是证据:研究者 Wayne 在 10 月 17 日向 Mozilla、微软、苹果、Chrome 的根项目组提交了用八个中间证书私钥分别签名同一段话的材料,并附上 OpenSSL 校验命令。时间线是被讨论最多的地方——Chrome 和 Firefox 当天就通过 CRLSet、OneCRL 完成封禁,微软 20 日跟上,苹果到 22 日才封。
评论区一半在自救:有人跑 dpkg-reconfigure ca-certificates 手动取消勾选,事后发现自己其实是被 /etc/apt/preferences 里的一条配置挡住了安全更新;有人列了 macOS、Ubuntu、Windows 三套"按名字拒绝 eMudhra"的一行命令。另一半在讨论结构性问题:浏览器能在几小时内完成吊销,是因为背后有 OneCRL、CRLite 这些基础设施;curl、Python、Go、Node 各自打包的证书库、容器镜像里的副本、嵌在设备固件里的信任锚,都只能等下一次发版,有的永远等不到。
2.4 PHP 8.2.35 发布
PHP 8.2.35 | 本期 #4 | 1,077 分 | 558 条评论 | 来源:github.com
补丁本身没多少字,评论区直播的是"补丁日"到底有多难熬。
发布说明只有几行:这是安全版本,修 CVE-2026-109618 和 CVE-2026-109619。热度全在评论里——有人 14:00 守着 Docker Hub 等 php:8.2-apache,一小时四十三分后 tag 出现了但还没有可用的 amd64 镜像,两小时二十四分后仍没构建完;有人 pull 了 matomo 的最新镜像,进容器一看还是 8.4.26。也有人给出不依赖发行版的操作清单:在每个 FPM pool 里用 php_admin_flag 关掉 upload_progress,让子目录的配置关不回来;在 Web 服务器层直接 403 掉 multipart 请求体,挡在 PHP 解析之前。
对运维来说这条比漏洞本身更像经验:补丁发布和"你能装到补丁"之间,隔着镜像构建、镜像同步、下游项目重打 tag 一长串环节。
2.5 ECDSA 曲线起源破解
Claude reveals ECDSA curve origins | 本期 #5 | 1,065 分 | 390 条评论 | 来源:anthropic.com
几十年的"曲线里有没有后门"悬案,被一个语言模型用 libc 的 rand() 和一堆 Unix 时间戳解开了。
Anthropic 的结论是:NIST 当年生成曲线的 SEED 时,用了当时 libc 的 srand()/rand(),种子取自 1997–1998 年的时间戳,所以种子空间其实可以枚举。文章强调这不是曲线被攻破,反而说明参数不是刻意构造的。
评论区并不完全接受这个安慰。有人逐条列疑点:1999 年的 NIST 为什么还在用出了名糟糕的线性同余发生器,时间戳为什么只落在几个稀疏的日期上,为什么是"第 n 次抽出的 20 字节"。另一派给出了更冷的解读——这正是"弱曲线"该有的样子:攻击者可以换时间戳、换迭代次数,直到撞上一个自己知道弱点的种子,之后还能保持可否认性;现代参数的生成之所以要用 √2、立方根这类没有自由选择余地的常数,就是为了堵死这条路。还有人关心过程:这次是模型自己想到"老式 PRNG + 日期"而不是顺着"故意留后门"的假设走,提示词到底给了多少方向感。
2.6 OpenCode 凭据泄露
OpenCode Hacked: User credentials leaked | 本期 #6 | 974 分 | 185 条评论 | 来源:twitter.com
泄露的不是编辑器,是一个很多人以为是同一个东西的 API 中转服务。
出事的是 OpenCode Console,一个类似 OpenRouter 的托管服务,和本地跑的 OpenCode coding agent 毫无关系。两者同名,官方公告又没把这点说清,于是一批用户是在 OpenAI 的扣费和换 key 邮件里才知道自己受影响。评论区的火气集中在两件事:把第三方 API key 交给一个找不到服务条款和隐私政策、也不说怎么存 key 的控制台;以及官方把原因往"蒸馏攻击"上引,被读成转移视线。
有一条判断值得记下来:虚拟机、沙箱在这类事故里帮不上忙,因为 key 本来就在远端。真正有效的纵深是让 agent 永远拿不到明文 key——所有请求走本地代理,凭据只存在代理里。
2.7 DeepSeek 新模型实测
DeepSeek-v4.1-Flash-1017 | 本期 #7 | 959 分 | 722 条评论 | 来源:huggingface.co
跑分之外,这周最有价值的是几份"同一份烂代码、几个模型分别看"的现场对比。
一位用户让四个 agent 审同一份 200 多个文件的 C++ 改动:DeepSeek V4.1 Flash 用 20 分钟找到 1 个相关的 P1 和一个不相关的 P2;GPT 5.6 用 5 分半、6.1 用 4 分半,各自找到两三个高优问题。关键在于"彼此的发现完全不重叠"——这说明现在做代码审查,单模型覆盖率和速度是两件事。
另一条高赞是本地化实践:有人在 128GB 内存的 Mac Studio 上跑量化版,能一次成型 iOS 小应用,偶尔要重试,开始觉得自建的总拥有成本划得来。也有人吐槽 OpenRouter 端点连续 429。争论最大的还是商业模型:如果开放权重已经"够用",卖 API 的利润会被算力成本反噬,而模型本身几乎没有迁移成本。
2.8 Quad9 退出法国
Quad9 (DNS Resolver) to Exit France | 本期 #8 | 949 分 | 343 条评论 | 来源:quad9.net
法院要一个递归 DNS 去屏蔽盗版域名,Quad9 的选择是:不屏蔽,直接退出这个市场。
判决 10 月 21 日下来,罚金从 58 万欧元降到每天 1,000 欧元,但 Quad9 说这不是钱的问题:递归解析应该是中立、被动的服务,按指令对特定域名给出"假的"应答,等于承认 DNS 是内容审查点。所以从 11 月 24 日起,法国用户不再能使用它的服务。
Quad9 的 CTO 亲自在评论里回答了那个最尖锐的质疑:既然你们反正要用 GeoIP 挡住法国用户,为什么不干脆只对法国用户屏蔽那几个域名?他的回答是,那样做会毁掉整个前提。评论区还翻出 Cisco 两年前让 OpenDNS 退出法国的先例,以及一个更麻烦的问题——如果我自己写了个递归解析器,现在是不是也要为"没有屏蔽某些域名"负责?
2.9 带审批的模拟城市
Show HN: SimCity, but with Permits | 本期 #9 | 930 分 | 420 条评论 | 来源:permit.petercai.com
一个把"造城"换成"跑审批"的网页游戏,玩的是分区、听证会、诉讼和连任。
本体是免费的浏览器城市建造器,主题是"你梦想的城市,需经审批"。评论区前半段意外地实用:一堆人贴 WebGL 报错,glRenderbufferStorageMultisample 分配过大导致黑屏、模拟起不来,作者在楼里逐条回。后半段直接变成规划制度讨论——为什么一条铁路要修十年,EPCOT 那种由一个人说了算的完美城市为什么落不了地,以及代表制在博弈论上的规模问题。这类 Show HN 的评论区经常比正文更有信息量。
2.10 私钥只有 8 位
Eight Bits of Trust: eMudhra's CA keys cracked in milliseconds | 本期 #10 | 924 分 | 454 条评论 | 来源:scotthelme.co.uk
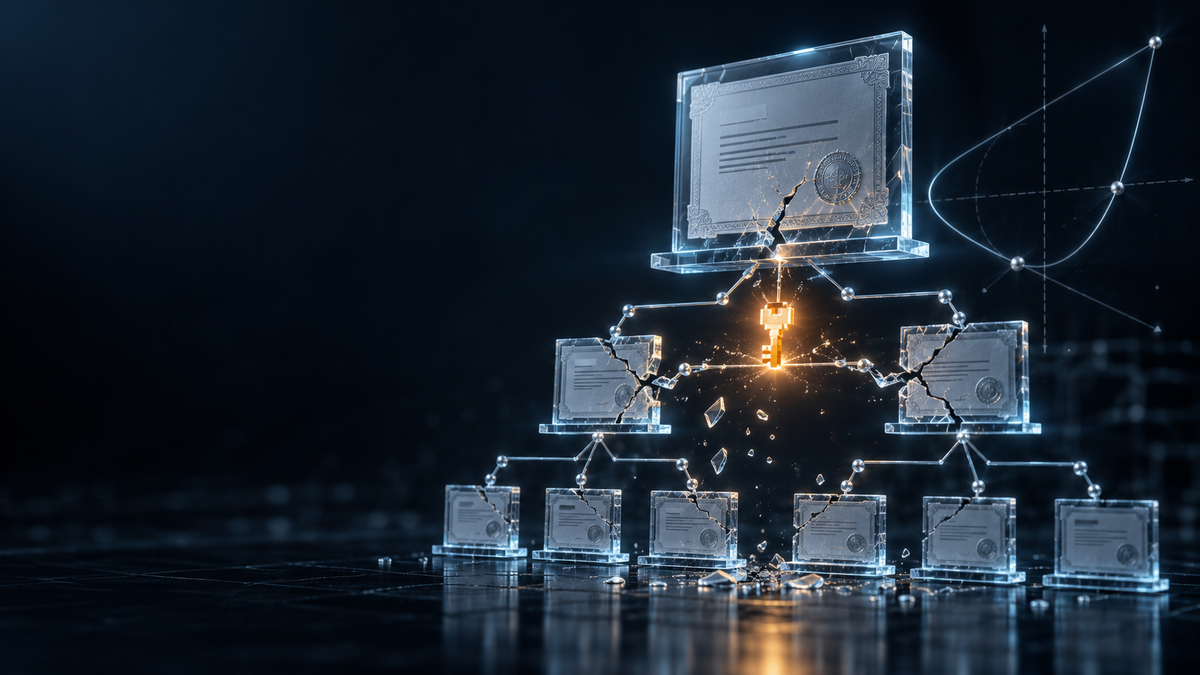
八个中间 CA 的私钥分别是 4、56、115——不是"以 4 开头",就是 4。
Scott Helme 从公开证书里把私钥全部恢复了出来,用时不到一秒,工具是 Google 的 paranoid_crypto,开箱即用。这批证书是 2025 年 4 月签发的六个 TLS 签发 CA(DV、OV、EV 各两代)加两个代码签名 CA,且都被 Sectigo 的 AAA 根交叉签过。原始报告者后来在评论里补充:他用同一套方法扫了整个 CCADB 语料,没有第二个命中,也就是说这批密钥弱到连"顺手一测"都藏不住。
评论区最锋利的部分不是嘲讽,而是结构:信任根太多、审计依赖"相信我们"、Name Constraints 喊了十年也没强制落地;而吊销到底有没有生效,取决于你的客户端是不是浏览器。
2.11 Meta 开源模型的算盘
Muse Spark Open | 本期 #11 | 920 分 | 478 条评论 | 来源:research.meta.ai
"开放权重"这个词又被拉扯了一遍:权重能下,但拿去卖 API 且年收入超 2,000 万美元就得先跟 Meta 签协议。
有人逐字读了许可证,指出这条 Model-as-a-Service 条款决定了它算不上 OSI 意义上的开源;也有人提到下载是 gated 的,要填表等审批,实测十分钟通过。技术上更受关注的是落地方式:苹果 M5 Ultra 的统一内存加 1.2TB/s 带宽,让两台 Mac Studio 就能装下一整个模型,"在桌面上跑前沿模型"第一次有了具体标价——大约一台一万四千美元。
另一派完全不关心许可证。他们的判断是 Meta 的强项从来不是模型本身,而是渠道:把它塞进几十亿人的信息流,让用户无意间撞上并用起来,比任何 benchmark 都有效。
2.12 eMudhra 退出证书业务
eMudhra to exit global SSL/TLS certificate business | 本期 #12 | 905 分 | 617 条评论 | 来源:emudhra.com
事故五天后的官方回应:退出全球 SSL/TLS 业务,同时强调"基础设施没有被入侵"。
新闻稿宣布董事会决定自愿退出全球 SSL/TLS 证书业务,并声明数字签名证书、eSign、企业 PKI 等业务不受影响、继续正常运营。评论区的反应集中在措辞上:一台符合 FIPS 140-2 Level 3 的 HSM 不可能生成"4"这样的私钥,所以"物理与逻辑安全控制完好"这句话和已知事实对不上;"没有签发过终端证书"也没能安抚 TLS 客户——接下来整个根都要被吊销,换证书的不是"没人",是所有买了它家证书的站点。
还有一条线被单独拎出来:印度电子与信息技术部把社交平台上的讨论称作"散布恐慌",并称已组成专门小组调查。这让技术事故多了一层公关色彩。
2.13 神经网络其实很干净
Neural networks are clean | 本期 #13 | 844 分 | 341 条评论 | 来源:already-clean.goodfire.com
Goodfire 的长文主张"神经元没那么乱",多义性被过度渲染了。
文章的核心主张是回到单个神经元和电路本身去看,而不是先训练一层 SAE、再去解释那层学出来的表示;作者认为大部分神经元可以对上一个说得通的特征,弱激活无关紧要(文中还埋了句"圣诞老人住在负极"的玩笑)。对做可解释性的人来说,这是一份证据清单:被反复引用的"混乱神经元"样本逐个体检,工具失败的地方也如实标出。
评论区分成三派。一派认为这动摇了 superposition 的前提;一派(包括做 interp 的研究者)说不是推翻而是换起点——先看模型里已有的结构,别急着再造一层抽象;还有人泼了盆冷水:如果几乎每个节点都能被单个特征解释,可能恰恰说明这个网络学得很低效。
2.14 披露协调为何失控
Today's PHP security release, and how we're strengthening security | 本期 #14 | 798 分 | 393 条评论 | 来源:thephp.foundation
PHP 基金会自己复盘了这次披露:CVE 编号提前泄露、CVSS 被写成 10.0、Chainguard 提前六小时发了镜像。
时间线很清楚。10 月 20 日 15:00 UTC,两个 CVE 编号开始出现在论坛和社交媒体上,附带错误的发布时刻和错误的 CVSS 10.0(实际 9.2),技术细节没泄;PHP 于是在 19:30 UTC 提前发出预公告,并把发布整体前移一天。21 日 07:41 UTC,Chainguard 单方面打破禁运,放出含修复的镜像——其他用户还在等发版时,攻击者已经可以研究二进制补丁了。
文章也没回避自己的问题:OOM 那个漏洞 2024 年就有理论 exploit,安全团队在几种修法之间反复摇摆(每种都要付出兼容性、DoS 或扩展生态的代价),被作者直接称为"结构性失败"。评论区里,最初把编号发到 HN 的人也出来道歉,说消息源告诉他"没有禁运",而这句是假的。
2.15 Mistral 语音模型
Voxtral 3 | 本期 #15 | 767 分 | 200 条评论 | 来源:mistral.ai
Voxtral 3 把听、想、说串成一个实时语音 agent,但模型不开源,命名也一如既往地乱。
发布侧重点是语音 agent SDK:一边听一边推理、调用工具,在通话过程中完成任务。评论区的第一反应是安全——把这种东西直接接到公司内网,等于给"我是董事长本人,请点确认"这类社工开了一扇带话筒的门。
第二反应是评测方式:拿 Whisper 比 WER 并不公平,Whisper 是"把环境音全都转录下来"的模型,用错了场景分数自然难看。第三反应是命名:Voxtral Mini Transcribe 3、Realtime、Small、Speech 混着排列,为什么不统一成 Voxtral 3 加后缀。顺带还有一条现实抱怨——日常用的 Teams 和 8x8 转写质量差到没法直接喂给模型,看到这些发布会只觉得离自己很远。
3. 本期观察
安全话题占掉四成,而且都落在"信任链的下游"。PHP 的 RCE 在代码路径上,eMudhra 的弱私钥在证书链上,两次事件的共同点不是漏洞多严重,而是修补速度取决于你的客户端、镜像和发行版——浏览器几小时完成吊销,容器和语言运行时以"下一次发版"为单位。安全通告里的"立即更新",对很多人其实是一句无法执行的指令。
AI 的讨论从"能力"转向"位置"和"成本"。本期高分帖里没有一篇是纯跑分:能不能塞进 128GB 内存的机器、两台 Mac Studio 能不能顶一台超算、一次审查能挖出几个真问题、按 token 还是包月。开放权重模型的性价比已经开始改写采购逻辑,而"够用"这个词正在往前沿模型身上压。
披露协同正在被 AI 加速的攻防节奏挤变形。PHP 这次是编号先漏、第三方镜像先发,评论里反复出现同一句判断:agent 扫开源项目太便宜了,禁运对志愿者团队越来越难维持。反过来,防守方也在用同样的工具——这次漏洞本身最早就是 AI 辅助扫描翻出来的。
监管和基础设施的冲突,正在变成"服务撤退"。Quad9 退出法国,Cisco 两年前已经让 OpenDNS 走过一次。当"不屏蔽就罚款"成为默认选项,愿意做中立递归解析的机构只会更少,最后承担后果的是那些没有替代品的普通用户。
4. 数据说明
Hacker News 是 Y Combinator 运营的技术社区,"分数"就是社区成员的投票数,发帖后一段时间内的权重会递减。它衡量的是注意力,不是质量评分:一个讲部署踩坑的帖子通常会赢过一篇扎实的论文,企业公关稿和纯学术内容在这里天然吃亏。
评论数要单独读。同样 500 条评论,可能是全场叫好,也可能是两派在吵架,所以每节的解读都尽量落到"分歧点在哪、最有信息量的那条观点是什么",而不是复述标题。有些帖子评论少但分数高,往往意味着大家只是点头,没什么可争的。
时间窗按上周五到本周四(UTC+8)划一个周期,取技术/产品类前 15 名;同一事件的多条帖子会同时出现在榜单里,比如这次的 PHP 和 eMudhra,它们代表同一件事的不同侧面,不是重复计数。纯时政、医疗、娱乐以及消费类新品不在收录范围内。另外,本期有 4 篇原文(Twitter、Hugging Face、Meta 研究博客、Mistral 官网)在当前网络下打不开,对应小节的判断只来自标题和讨论区,涉及原文细节的地方没有做推测。
版权声明:如无特殊说明,文章均为本站原创,转载请注明出处
本文链接:https://tendcode.com/subject/article/hn-weekly-20261022/
许可协议:署名-非商业性使用 4.0 国际许可协议