这一周(2026.10.30–11.05)的 Hacker News 同时被两件事占据:一边是「模型开始直接改写权重」带来的能力冲击,一边是接连爆出的高危漏洞和跟不上的发行版补丁。兴奋和焦虑各占一半。
1. 本期速览
- 分数最高:Astra 权重空间编程 2,950 分,也以 895 条评论成为本周讨论最激烈的一条。
- 讨论次热:AI 与四十年技术债 734 条、Ubuntu 补丁延迟 683 条、HackerTube 640 条——三条都在争「谁该负责」。
- 主题分布:安全类 6 条,大模型相关 3 条,把 HN 历史讨论做成站点的衍生项目 2 条,硬件 2 条,开发者工具与汽车逆向各 1 条。
2. 焦点讨论
2.1 权重空间编程
Astra can read and write weights to improve Qwen | 本期 #1 | 2,950 分 | 895 条评论 | 来源:rikiyat.github.io
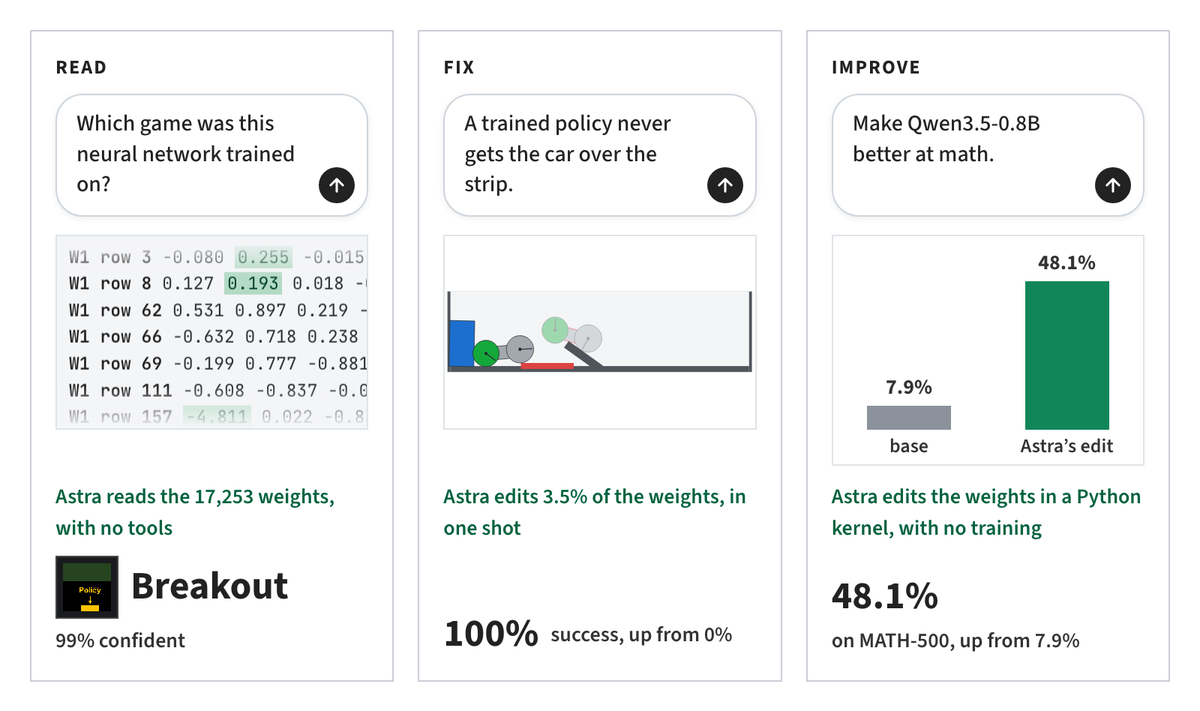
MIT CSAIL 四位研究者的实验记录,把「模型直接改权重」从比喻变成了可检验的结果。
作者的做法是把权重打印成浮点数交给 Astra(GPT-6),不加任何工具:模型只读 17,253 个权重就判断出小网络在玩 Breakout,置信度 99%;只改 3.5% 的权重,让一个永远过不了障碍的赛车策略成功率从 0 变成 100%;最出圈的是给 Qwen3.5-0.8B 改 0.016% 权重,MATH-500 从 7.9% 抬到 48.1%。
评论区先是「这是黑魔法」,随后迅速分成两拨:一拨在问这是不是训练出来的副产品、能不能推广到 70B,另一拨担心对齐——「能改权重」和「愿意听人话」是两件事。有人把时间表直接提前了:原本以为要等编程能力超过人类才会碰到递归自我改进,现在看来这条路更短。
2.2 HackerTube
HackerTube: YouTube built from videos recommended by HN | 本期 #2 | 2,882 分 | 640 条评论 | 来源:karpathy.bearblog.dev1
Karpathy 用 39,834 条 HN 评论里提到的视频,拼了一个没有推荐算法的 YouTube。
站点把 2007 年以来被 HN 评论反复提到的 6,454 个视频做成 YouTube 风格的界面,分类、播放列表、观看历史都有。讨论的重心不是实现,而是解脱感:终于有一个不靠「猜你喜欢」的入口了。
具体诉求也很一致:按时长筛选、按上传时间排序、能导出链接列表。有人问能不能照搬到 Facebook、Reddit、Instagram,用「hacker 信号」过滤掉信息流里的垃圾;也有人提醒,嵌入播放仍然会加载 YouTube 的追踪器,建议换成 youtube-nocookie 域名。
2.3 musl 上的 OpenSSH
sshole | 本期 #3 | 2,237 分 | 560 条评论 | 来源:sshole.com
一个名字很不正经、问题很实在的漏洞:musl 上的 OpenSSH 会让「禁止密码登录」的账号接受超长口令。
作者把时间线追到 2016 年:口令超过 256 字节时,musl 的 crypt() 返回值与 sshd 的比较逻辑会撞上 *——那是 /etc/shadow 里用来表示「永远不许登录」的锁定标记。结果是 root、只允许密钥登录的部署账号、LDAP 用户,都能用任意一个超长口令登进去。
受影响的是 Alpine、OpenWrt、Buildroot、Yocto,以及大量基于 Alpine 的容器镜像。评论区第一反应是怀疑影响面:「到底谁在 musl 上同时开着密码认证?」随后落到务实的结论:PasswordAuthentication=no,或者升级;只靠网络边界挡不住。
2.4 HackerBooks
Show HN: HackerBooks – HackerTube, but for books mentioned on HN | 本期 #4 | 1,860 分 | 307 条评论 | 来源:hackerbooks.org
同一个思路的第二天:把 HN 十五年里被两个人以上提到的书,做成可检索的书单。
站里收了约 15,700 本书,每本都能点回提及它的那条评论,数据可从关于页下载。作者很坦白:数据管线和站点几乎全由 Claude 写成,自己主要负责拍板和买域名。
评论区一半在晒因此加进书单的书,一半在挑刺。最扎心的一条是「推荐」的口径:提及次数把夸奖和咒骂算在一起,于是《我的奋斗》也显示「被 651 位 Hacker 推荐」。此外「mentions since」筛选器失灵、页面历史被塞满,以及帖子里那股明显的模型腔,都被点名。
2.5 Ubuntu 的补丁空窗
WTF Ubuntu? | 本期 #5 | 1,625 分 | 683 条评论 | 来源:chalmovsky.com
一篇脏话连篇的檄文,把「企业级及时更新」的营销词和真实的补丁时间线摆在一起。
作者盯住 CVE-2026-98432:上游 10 月中旬就修完,Debian 隔天发补丁,而 Ubuntu 所有受支持版本两周多仍标着 Vulnerable,于是他宣布把服务器全部迁走。评论区没有统一意见:一派认为这是 Canonical 长期把免费用户当二等公民,一派反问「你用的是免费版,为什么不自己提交补丁」,中间夹着「AlmaLinux 真香」和「Ubuntu Pro 客户到底拿到补丁没有」的追问。
graph LR
    A[10/15 上游修复] --> B[10/16 Debian 发补丁]
    B --> C[11/01 RHEL 发内核]
    C --> D[11/05 Ubuntu 仅 26.10 修复]
    D --> E[22.04/24.04/26.04 仍在测试]
2.6 Postman 私装插件
Postman silently auto-installs AI plugins and attempts to share all API data | 本期 #6 | 1,513 分 | 489 条评论 | 来源:github.com
打开一次客户端,它给你的 Codex 和 Claude Code 装上了插件。
Issue 里的证据链很完整:Postman 日志记录了 auto-existing-upgrade 自动安装 claude-code 与 codex 插件;~/.codex/config.toml 被写入 marketplace 配置和 hook 的 trusted_hash;SessionStart 钩子要求代理「任何非平凡的 API 任务都先加载 postman:api-engineer 技能」。作者的核心指控不是功能,而是同意权:一个 API 客户端不该因为被打开一次,就成为别的工具里的默认工作流。
讨论迅速从「这是不是越界」滑向「Postman 早就不是那个 Postman 了」。Bruno、Insomnia、VS Code 里直接写 .http 文件,成了高频替代方案;被顶得最高的一条在算账:一个本该像 curl 一样小的工具,拿了 4 亿多美元融资、养了一千多人,最后只能靠登录、订阅和 AI 功能来证明估值。
2.7 四十年技术债
AI is forcing us to pay off 40 years of technical debt | 本期 #7 | 1,261 分 | 734 条评论 | 来源:spectrum.ieee.org
PHP2Shell 给「AI 是攻击方加速器」提供了具体案例,但文章真正的论点是防守方欠债太久。
PHP 里一处内存分配不足的旧 bug,2024 年就被报告过,因为通常只表现为崩溃而被搁置。OpenAI 赞助的一次独立审计里,研究员借助 AI 工具用两周把它变成可远程执行代码的漏洞;PHP 基金会四个人花两个月才补齐补丁,因为修漏洞要确认所有攻击面都堵上,还不能破坏现有功能。
IEEE Spectrum 引用的研究者把这种不对称讲得很清楚:发现可以并行、可以规模化,验证和修复必须收敛。评论区补充了另一个视角——AI 同时在帮忙还债,标题更像「AI 逼我们清算四十年的技术债」,而不是「AI 制造了债务」。
2.8 白宫网络的住宅代理
Residential proxies detected on White House network | 本期 #8 | 1,244 分 | 428 条评论 | 来源:layer3intel.com
住宅代理观测站顺手扫出一个尴尬事实:白宫的出口地址在给二十多家代理服务当跳板。
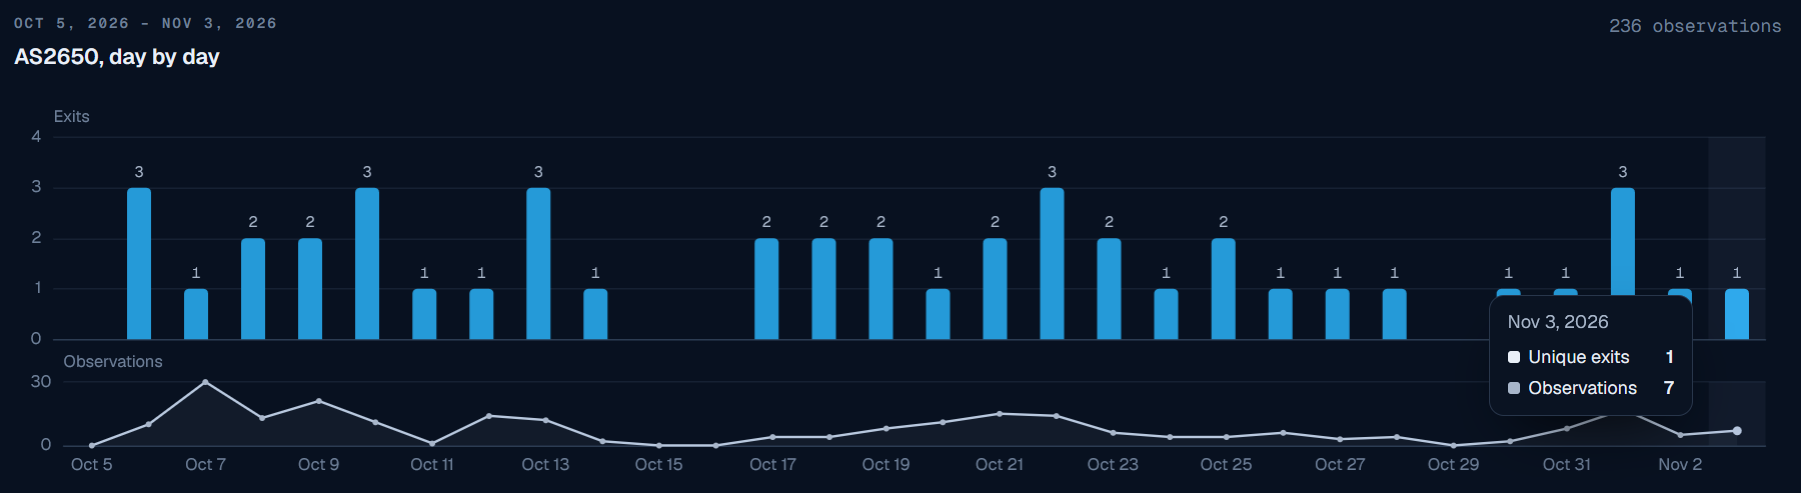
Layer3 Intel 统计 10 月 5 日到 11 月 3 日,AS2650(注册给 Executive Office of the President)有 6 个地址、在 30 天里的 26 天出现住宅代理出口,合计 236 次,涉及 28 家代理服务,并用 Spur、Synthient 做了交叉验证。
最合理的解释不是「有人在里面刷剧」,而是某台联网设备被攻陷、成了代理网络的一个节点。讨论分成三拨:调侃的、追问「为什么核心网络没有出口监控」的,以及提醒住宅代理本身就是反爬军备竞赛的副产品、真正危险的是它同时是一条可被远程指派的通道。
2.9 那篇反驳
The 'Astra can read and write weights to improve Qwen' post is misleading | 本期 #9 | 1,036 分 | 209 条评论 | 来源:honnibal.dev
Matthew Honnibal 用一张实验对照表说:标题里的「只看原始权重」和真正的 Qwen 结果,不是同一套方法。
他逐条拆了原文的实验表:只有第 1、2、4 组是在 17K–172K 权重的小网络上真的只读原始浮点数;凡涉及真实语言模型的实验都写了 Python、跑了网络,Qwen 那次还用了最多 50 批题做练习。Astra 只靠读权重就修好了 Qwen——更准确的说法是,它能像一个 ML 工程师那样写代码去分析和改动权重。
评论区并不买账到底:有人说原文正文早就写清楚了,是标题和摘要的锅;有人反过来说这篇反驳「同样不诚实」,因为它把「能看懂权重」这个新意一起贬低了。两边都同意的部分倒是很清楚——这套方法值得复现,但别把三组不同技术混成一个结论。
2.10 官方扩展里的后门
Backdoor in Claude Code for VS Code extension on the Cursor Marketplace | 本期 #10 | 1,011 分 | 553 条评论 | 来源:phorion.io
官方扩展在 Cursor 市场上被投毒,装进去的是 SSH 后门,不是弹窗广告。
Phorion 在 2.1.312 / 2.1.313 版本的 extension.js 开头发现注入的 IIFE,Node 一加载就执行,不需要用户点任何东西:往 ~/.ssh/authorized_keys 追加注释为 svc-telemetry 的 Ed25519 公钥,再尝试用 systemctl、systemsetup 或 PowerShell 把 SSH 服务拉起来。
有意思的是 macOS 上的实现 bug:systemsetup -getremotelogin 在普通用户下返回状态 0 而不是 Off,脚本因此跳过了启用那一步,没有现成 SSH 服务的机器反而躲过一劫。但密钥和持久化已经落地,侦察数据也回传了。评论区忙着确认范围——Cursor 市场、Open VSX、微软官方市场到底哪个中招——以及「2,700 万安装量」意味着多大的排查面。
2.11 为了改时间逆向车机
Jailbreaking my car's navigation system just so I can change the time | 本期 #11 | 945 分 | 384 条评论 | 来源:blog.nns.ee
为了把时钟调对一小时,他逆向了一台 2014 款雷诺的车机。
这台 Renault Latitude 用的是 TomTom Carminat LIVE(Samsung S5P6440、Linux 2.6.28)。诡异之处在于:改时间的入口写在导航 SD 卡里的菜单定义中,没有卡,系统连 Settings 都进不去;卡还有基于 CID 的 DRM,拷贝到空白卡上无效。
作者最后从官方升级包里提出 ext3 格式的 ttsystem 文件系统,定位到菜单逻辑,root 进去改了时钟。评论区共鸣很朴素:夏令时、车机时钟、以及「前车主说的其实是对的」——有人补了一句,加拿大几个省明年不再调表,一批老车机还会再翻车一次。
2.12 Postgres 为何延期
Postgres 19 is late because so many more bugs are being found now | 本期 #12 | 850 分 | 517 条评论 | 来源:rhaas.blogspot.com2
Robert Haas 说 PG19 要晚点发,因为 LLM 把「找 bug」变成了廉价操作。
他的判断是:代码库太大、bug 太多,而现在的模型让发现这些 bug 前所未有地容易,发布前要处理的问题清单于是突然变长。讨论的焦点不在「AI 好不好」,而在瓶颈转移——发现可以规模化,验证和修复不能,报告变多不等于修得更快。
最具体的一条证词来自一位做了一夏天 AI 辅助审计的开发者:串行化异常、外键完整性问题、优化器正确性 bug,候选多到只能挑十几二十个上报。3 也有人泼冷水:Postgres 在 beta 期发现严重 bug 不是新鲜事,把发布延期全归给 AI,可能只是给一个老问题换了叙事。
2.13 不出声地说话
Show HN: Subvocal – Talk to your computer without making noise | 本期 #13 | 836 分 | 393 条评论 | 来源:news.ycombinator.com
一副用射频「听」你默念的眼镜,把不发声的说话变成输入。
YC F26 的团队做了副眼镜,用射频感知口腔内部的运动,把无声的口型解码成文本,速度接近正常语速;他们强调闭着嘴也能用,只是需要练习。演示视频里,试用者对着笔记本「无声说话」,文字直接出现在输入框。
讨论很务实:为什么要做成眼镜(有人建议喉麦、桌面支架、甚至领夹式),在图书馆或机舱里做口型有多尴尬,以及已有的开源方案——subvox、读唇的 lipflow。也有人直接问:如果只是嫌打字慢,练打字是不是更便宜。
2.14 四根绳子的机器人
Stringman, an $800 open-source room scale gripper robot | 本期 #14 | 835 分 | 246 条评论 | 来源:neufangled.com
四个电机吊着一个夹爪,八百美元覆盖一整间屋子。
Neufangled 的 Stringman 把电机装在天花板四角,用绳索张力定位,官网标价 795 美元(标题写 800)。在 7×7×3 米的房间里,它的平均负载是 1.9 kg,而同样执行器的七轴机械臂只有 0.32 kg——因为重力被四根线分担了。官方口号很直白:张力就是一切。
大家认可这个把执行器数量压到极致的思路,同时担心两件事:家里那些斜拉的线会不会被小孩或宠物扯下来;以及这个点子会不会被有钱量产的公司直接抄走。也有人认真在算:如果只挂三根线,运动学还成不成立。
2.15 TCP 的 9.8 分漏洞
TCP Use-After-Free: CVE-2026-98432 / CVSS 9.8 | 本期 #15 | 751 分 | 334 条评论 | 来源:atlasum.net
一个藏在 TCP 握手里的 use-after-free,把「企业级发行版」的响应速度照得很清楚。
漏洞出在 IPv4 TCP 握手:内核把 request socket 上保存的 IP options 交给新连接时没有拷贝,连接消失就释放,而另一个 CPU 可能还在读它。影响 4.4 以来的内核,容器也跑在同一颗内核上,换个镜像没用。上游 10 月 15 日修完;到 11 月 5 日,Debian、RHEL、AlmaLinux、Amazon Linux 都有了补丁,Ubuntu 只有 26.10 修好。
Anthropic 说利用代码由 Claude 写出:针对开着 multipath TCP 监听的服务器,不需要凭证,48 分钟泄露内核指针、再 5 分钟拿到 root。Go 程序默认就会开这类监听,11 月 2 日起已有研究者观察到疑似扫描。
注意
Ubuntu 22.04 / 24.04 / 26.04 在 11 月 5 日仍未发布修复。暂时不能升级的,先丢弃带 IPv4 options 的 TCP 包,并关掉不用的 multipath TCP;有 MPTCP 监听的机器优先处理。
3. 本期观察
发现成本塌了,修复成本没塌。 本周 6 条安全话题里,至少 3 条是「AI 先找到或先利用,人再补」:PHP2Shell、这个 TCP 漏洞、Claude Code 扩展投毒。真正卡住所有人的不是发现,而是验证、发布、分发——PHP 基金会四个人补两个月,Ubuntu 两周多发不出内核,Postgres 因为报告太多而延期,都是同一个瓶颈的不同侧面。
「只看权重」的叙事跑得比事实快。 Astra 原文 2,950 分,反驳文章 1,036 分,传播量不到四成,但可复核的实验对照表在反驳那边。这不是第一次,也不会是最后一次:标题里的能力,往往比论文里的能力大一号。
厂商信任继续流失,替代方案越来越轻。 Postman 私装插件、Claude 扩展被投毒,共同点是「默认替你做决定」。开发者的反应很一致:换工具、把代理塞进容器、锁版本,能自己掌控的部分尽量自己掌控。
HN 自己在变成语料。 HackerTube 和 HackerBooks 这周合计 4,700 多分,都是用十五年评论做出来的衍生产品;同类的 HackerTV、Hacker Times、Wikihack 也在榜外排队。这个方向的门槛已经从「会不会写爬虫」降到「会不会提问」。
4. 数据说明
Hacker News 是什么。 它是一个以工程师、创业者和研究者为主的链接社区,帖子靠投票竞争首页位置。「分数」是帖子累计获得的投票数,评论数是包含嵌套回复的总数;两者都由社区行为产生,没有编辑推荐。
它天然偏向哪类话题。 开源、安全、AI 基建、硬件折腾和「用代码解决一个具体麻烦」的内容最容易上去;纯时政、医疗、娱乐的分数常常更高,但不属于本系列的收录范围。所以这份榜单看起来会比 HN 首页更「工程师」一些。
怎么读这两个数字。 分数高说明看到的人多、且愿意认同;评论多说明有争议、或者有人愿意长篇展开。两者不一致时,评论数往往更有信息量——比如第 9 名分数只有原文的三分之一,却把原文的方法论问题讲得最清楚。时间窗按北京时间上周五 0 点到本周五 0 点切,收录窗口内发布、分数高于 300 的条目,按分数排序取前 15;不足 15 条时把阈值降到 200。
版权声明:如无特殊说明,文章均为本站原创,转载请注明出处
本文链接:https://tendcode.com/subject/article/hn-weekly-20261105/
许可协议:署名-非商业性使用 4.0 国际许可协议